
На 3 октября проект июльского перечня ещё не стал принятым документом, а поправка к статье 12 152-ФЗ уже действует. Поэтому в рабочей проверке нужно разделить два вопроса: какое правило действует сейчас и какой перечень опубликован для сверки страны получателя. Ответ на первый даёт №265-ФЗ, на второй пока указывает приложение к приказу Роскомнадзора №128.
Что действует с 26 июля, а что отложено
Федеральный закон №265-ФЗ официально опубликован 26 июля 2026 года. Его статья 1 изменила статью 12 закона №152-ФЗ, которая регулирует трансграничную передачу персональных данных. Значит, новый критерий для перечня стран действует с 26 июля, а не с 1 сентября 2027 года.
В законе есть и дата 1 сентября 2027 года, но она относится к статье 2 о государственных информационных системах города Москвы. Эту отсрочку нельзя переносить на поправки к статье 12: это разные положения одного закона с разными сроками действия.
Для руководителя это не формальная разница в календаре. Если внутренний регламент или проверка внешнего AI API ждёт сентября 2027-го, потому что компания приняла эту дату за начало действия всей реформы, ориентир выбран неверно. Новый критерий уже применяется, а статус проектного перечня нужно оценивать отдельно.
В календаре правового контроля стоит хранить две даты раздельно: начало действия поправки к статье 12 и срок отсроченных правил для московских ГИС. Так команда не переносит дату из другого раздела закона на работу с трансграничными потоками.
Новый тест касается страны, а не бренда API
Поправка меняет условие, по которому иностранное государство включают в перечень адекватной защиты. Теперь закон требует учитывать и правовое регулирование страны в области персональных данных, и меры, которые она применяет для соблюдения принципов защиты, конфиденциальности и безопасности. Эти нормы и меры должны соответствовать положениям Конвенции Совета Европы.
«В перечень иностранных государств, обеспечивающих адекватную защиту прав субъектов персональных данных, включаются государства, в которых правовое регулирование в области персональных данных и применяемые указанными государствами меры по соблюдению основополагающих принципов защиты, обеспечению конфиденциальности и безопасности персональных данных при их обработке соответствуют положениям Конвенции Совета Европы о защите физических лиц при автоматизированной обработке персональных данных».
Федеральный закон от 26.07.2026 №265-ФЗ, статья 1
Это критерий для оценки государства при формировании перечня, а не рейтинг качества конкретного сервиса. Одного упоминания Конвенции в политике провайдера недостаточно: закон говорит о регулировании и применяемых мерах самого государства. В то же время участие страны в Конвенции больше не названо отдельным условием в тех положениях статьи 12, где раньше упоминался этот статус.
Изменение не отвечает на вопрос, как устроен конкретный API. Оно задаёт критерий, с которым нужно сопоставлять страну получателя, если в потоке действительно есть персональные данные, передаваемые иностранному получателю или на иностранную территорию. Название продукта само по себе ни страны обработки, ни юридического получателя не определяет.
Проект перечня и приказ №128 — разные документы
Роскомнадзор опубликовал проект обновлённого перечня 31 июля 2026 года. Обсуждение текста завершилось 16 августа, но на 3 октября официальная карточка проекта №169785 по-прежнему показывает текущую стадию «Текст проекта», тогда как стадия «Принятый документ» остаётся пустой.
Это важное различие для закупки и внутреннего контроля: проект нельзя подставлять вместо опубликованного акта. Действующий опубликованный ориентир — перечень в приложении к приказу Роскомнадзора от 5 августа 2022 года №128, опубликованному 20 сентября 2022 года. Для проверки страны нужно открыть именно это приложение, а не использовать редакцию из проекта июля.
Если карточка поставщика, договорная анкета или внутренняя таблица ссылается на июльский проект как на утверждённый список, ссылку стоит исправить. Проектный трек показывает, что обсуждение закончено, но принятого документа в нём пока нет; опубликованное приложение №128 и проектная версия не взаимозаменяемы.
В рабочей записи фиксируйте номер и дату приказа, а также приложение, по которому проверяли юрисдикцию. Иначе проектную редакцию легко оставить в закупочной анкете как действующую, когда её пересылают между ИТ, закупками и юридической службой.
Что проверить в потоке AI API
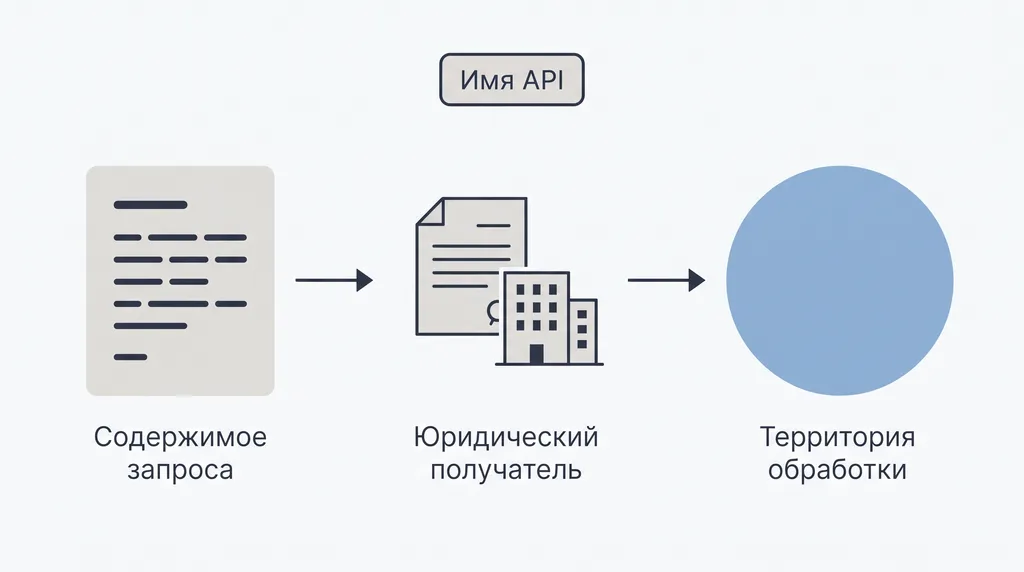
Сам вызов API ещё не описывает юридически значимый поток. Сначала нужно установить, передаются ли данные о человеке, можно ли определить его прямо или косвенно, кому они уходят по договору и где их обрабатывают. Для российского оператора важны фактический получатель и территория, а не только бренд сервиса или адрес конечной точки.
Например, компания отправляет во внешний API текст обращения клиента вместе с именем и номером заказа. Это не то же самое, что передать описание задачи без идентификаторов: команде нужно проверить исходный запрос, ответ модели, загружаемые файлы и технические данные, которые идут вместе с обращением. Маскирование нескольких полей само по себе не отвечает на вопрос, можно ли восстановить связь с человеком.
В карте потока отдельно укажите юридическое лицо получателя, регион обработки, внешних обработчиков данных, а также маршруты поддержки, мониторинга злоупотреблений и резервирования, если они задействованы. Эти сведения уточняют по договору и настройкам поставщика; название API не заменяет карту обработки. Если у компании несколько рабочих сценариев, описывать следует каждый из них, а не считать, что один адрес вызова означает один и тот же набор данных.
Режим без хранения после обработки (Zero Data Retention, ZDR) — отдельный вопрос. OpenAI описывает ZDR для подходящих API-клиентов как отказ от хранения запросов и ответов после обработки; в таком режиме содержимое, по заявлению компании, остаётся на инфраструктуре под контролем клиента. Это не устанавливает, где запрос обрабатывался во время вызова и какое юридическое лицо было получателем.
Поэтому в таблице контроля заведите разные поля для передачи и хранения. Сначала определите маршрут и страну, затем отдельно зафиксируйте срок и место хранения, настройки удаления и применимость ZDR к конкретной учётной записи.
Что проверить компании сейчас
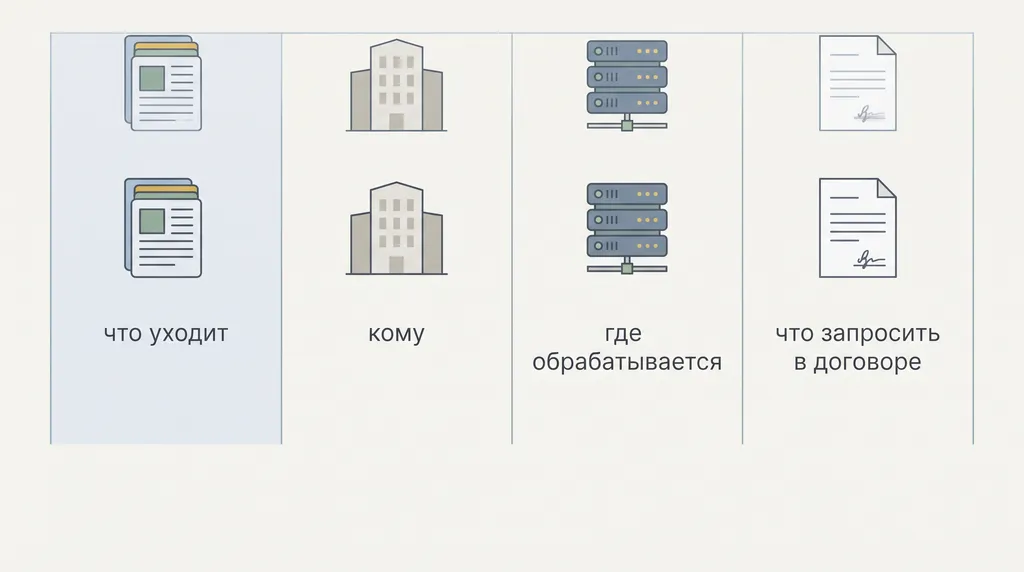
Практический результат — не общий запрет на внешние API, а понятная запись по каждому потоку. Она должна связывать содержание данных с получателем и территорией, а не ограничиваться названием модели или обещанием режима хранения.
- Составьте перечень сценариев и полей, которые уходят во внешний API: запросы, ответы, файлы и технические данные обработки.
- Отметьте, какие сведения позволяют определить человека напрямую или косвенно, и отдельно зафиксируйте случаи необратимого обезличивания до передачи.
- Запросите у поставщика юридическое лицо-получателя, территории обработки и хранения, сведения о внешних подрядчиках, которые получают или обрабатывают данные, а также о поддержке и мониторинге.
- Сверьте выявленную страну получателя с приложением к приказу РКН №128; июльский проект храните отдельно как проект, а не как действующий перечень.
- Проверьте, какие получатели и маршруты уже указаны в уведомлениях по статье 12, и отдельно рассмотрите основание, локализацию, договор и меры безопасности по 152-ФЗ.
- Запишите настройки ZDR и удаления в разделе хранения; повторяйте проверку при смене поставщика, юридического лица или региона обработки.
Такой разбор помогает выбрать действие для конкретного потока, не распространяя один вывод на все API компании. Если после правовой классификации команда сравнивает инструменты для задачи, начните с описания сценария применения ИИ и затем сопоставьте нужные функции платформы; продуктовый выбор не заменяет проверку получателя и территории.
Частые вопросы
Изменения статьи 12 уже действуют или их отложили до 2027 года?
Изменения по статье 1 №265-ФЗ действуют с 26.07.2026; отсрочка до 01.09.2027 относится к статье 2 о московских ГИС.
Какой перечень использовать, пока проект не принят?
Сверять страну с приложением к опубликованному приказу РКН №128; проект от 31.07.2026 сам по себе не заменяет утверждённый акт.
Решает ли ZDR вопрос трансграничной передачи?
Нет. ZDR относится к хранению после обработки; отдельно устанавливаются получатель и территория передачи.
Источники
- Федеральный закон от 26.07.2026 №265-ФЗ — Официальный интернет-портал правовой информации, 26 июля 2026 г.
- «Обзор изменений в законодательстве за июль 2026 года» — Habr / УЦСБ, 24 августа 2026 г.
- «Мониторинг законодательства в области информационных технологий и телекоммуникаций за июль 2026 года» — CNews / обзор специалистов «Гаранта», 3 августа 2026 г.
- «Offering Zero Data Retention for frontier models» — OpenAI, 19 августа 2026 г.
- Приказ Роскомнадзора от 05.08.2022 №128 — Официальный интернет-портал правовой информации, 20 сентября 2022 г.